Desde el lanzamiento de una corrección hasta su aplicación: responsabilidades, plazos y registros de actualización a partir del caso de LiteLLM
Tomando como referencia la distribución de correcciones en registros privados de LiteLLM, analizamos los responsables de actualización, los plazos de aplicación y el registro para LLM locales. Una guía empresarial para verificar por separado la publicación de correcciones y su aplicación en el entorno propio.
Se ha publicado una versión corregida. Ahora bien, ¿cuándo se aplicará al entorno de su propia empresa?
Si opera LLM locales internamente, su equipo también debe encargarse de las tareas que median en ese intervalo. ¿Está definido quién recibe el aviso de actualización y quién la aplica? ¿Se puede comprobar a posteriori que realmente se aplicó? El anuncio de LiteLLM ofreció pistas útiles para reflexionar sobre este punto.
Lo que costó esfuerzo a quien distribuye fue verificar hasta la aplicación
El 27 de octubre de 2026, LiteLLM informó sobre una iniciativa para distribuir de manera privada y anticipada la corrección de una vulnerabilidad crítica.
Completaron la corrección el 6 de octubre y comenzaron a distribuir la versión corregida a través de un registro privado. El 27 de octubre publicaron de forma general tanto la versión corregida como el aviso de seguridad.
Lo que la empresa señala como difícil fue avisar a los clientes y lograr que la aplicaran. Comunicar la existencia de la corrección, explicar cómo obtenerla y conseguir que se aplicara de forma efectiva. Para lograrlo, el periodo de gracia previo a la publicación se extendió una semana más de lo previsto, según explica el blog oficial.
En esta ocasión, GHSA-w4c7-34wj-hqm8 afecta a entornos que utilizan la licencia Enterprise. Los entornos OSS que no utilizan dicha licencia quedan fuera de su alcance. Esto no significa que todos los LLM locales tengan la misma vulnerabilidad.
Aun así, la dificultad que supone hacer llegar una corrección y verificar su aplicación es un aspecto que quienes operan también deberían considerar. Es posible registrar por separado el día en que se distribuyó la versión corregida y el día en que concluyó su aplicación en el entorno propio. Además, el periodo de gracia previo a la publicación general no puede trasladarse tal cual como plazo de actualización interno.
Rastrear desde la publicación hasta la aplicación: responsables, plazos y registros
Teniendo en cuenta que la IA puede interpretar las diferencias (diffs) de los parches, LiteLLM cambió su forma de distribución bajo la premisa de que una versión pública puede servir de pista para un ataque. No se trata de un anuncio que muestre un aumento en el número de ataques; lo interpretamos como un hecho que refleja que el coste de analizar las diferencias ha disminuido.
Por parte de quienes lo utilizan, para poder comprobar cuántos días transcurrieron desde la publicación del parche hasta su aplicación, conviene definir los siguientes puntos:
| Elemento | Qué conviene definir | Registros que conviene conservar |
|---|---|---|
| Responsable | Quién recibe el aviso de corrección, verifica el alcance y realiza la aplicación | Quién revisó la notificación y quién se encarga de la aplicación |
| Plazo | Hasta cuándo se debe llevar a cabo la aplicación en el entorno propio | La fecha de publicación de la corrección y la fecha límite de aplicación |
| Registro | Dónde se puede comprobar que la aplicación se llevó a cabo | La fecha de aplicación y el resultado de dicha verificación |
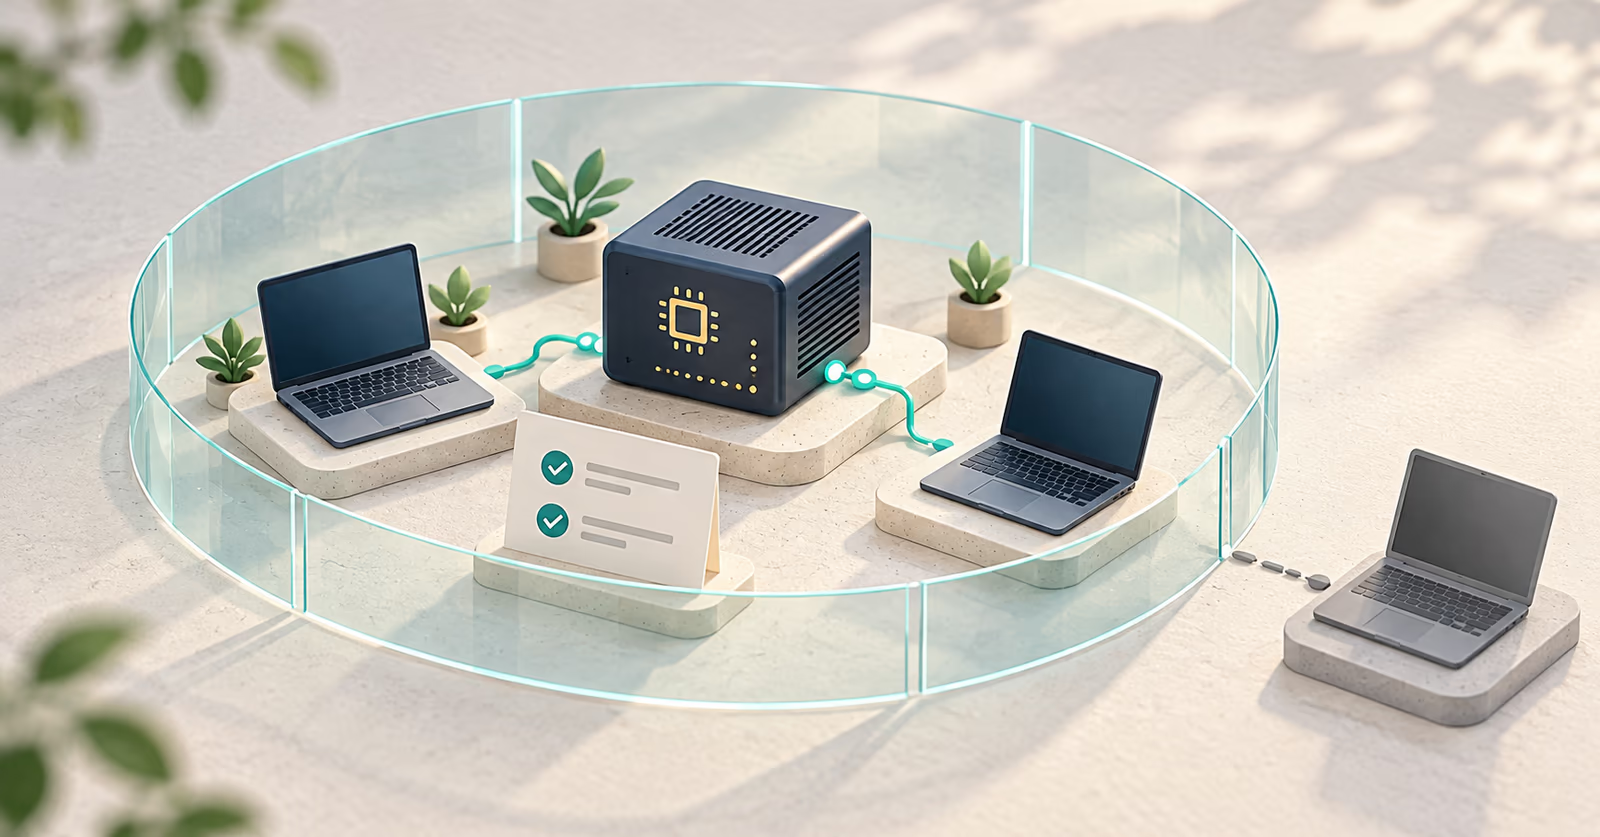
Esta es una ilustración explicativa. No representa la configuración ni las operaciones reales de LiteLLM o de Cor.Inc.
Esta es una propuesta para la gestión de actualizaciones. No establece plazos fijados por la normativa interna de Cor.Inc. Consideramos que el plazo en días para aplicarlas debe decidirse en función de cómo se utiliza el sistema y de si es accesible desde el exterior.
En cuanto al registro privado de LiteLLM, las especificaciones futuras o su disponibilidad para usuarios de código abierto (OSS) no se aclararon en el anuncio del 27 de octubre. Para planificar las actualizaciones contando con su disponibilidad, será necesario comprobar las próximas novedades.
Conectar la implantación de LLM locales con la operativa de ISMS
En Cor.Inc. acompañamos a las empresas a desplegar LLM locales en sus entornos internos o en los de sus clientes. Al seleccionar la configuración y definir permisos, revocaciones y registros de actividad (logs), creemos necesario vincular también a los responsables, plazos y registros de las actualizaciones.
En Cor.Inc. operamos un ISMS. En octubre de 2026 superamos la auditoría de Fase 2 de ISO/IEC 27001, y prevemos el registro de la certificación hacia diciembre de 2026.
Respecto al software de inferencia implantado: ¿quién se encarga de la actualización?, ¿cómo se determinan los plazos?, ¿dónde queda constancia de que se aplicó? Consideramos que este tipo de preguntas deben incluirse en la operativa del ISMS.
Antes de que llegue el próximo aviso de corrección, le recomendamos comprobar los “responsables, plazos y lugares de registro” del software de inferencia que utiliza.
Materiales de referencia
¿Quiere aplicar esto en su empresa?
Nuestra recepción con IA «Cloudia» atiende solicitudes de PoC de LLM local e infraestructura de IA.
Más información: LLM local / PoC de IA seguraSupport this article
If this article was helpful, please support us with a tip. You can choose any amount.
Artículos Relacionados
Hay preguntas que empeoran al añadir ejemplos. Cómo probar la IA generativa, verificado con un LLM pequeño
El 29 de octubre de 2026, en un taller interno de una empresa impartido por nuestro representante Kousuke Terada, probamos dos técnicas con un modelo de lenguaje pequeño (Qwen2.5-3B-Instruct): «añadir ejemplos» y «pedir una revisión». A partir de preguntas que mejoraron, preguntas que empeoraron y preguntas en las que afirmó con rotundidad que un error era correcto, explicamos cómo comparar al probar la IA generativa en el trabajo.
Antes de usar una API de inferencia local en la empresa: diseño de autenticación, lista de permitidos y baja de equipos
Antes de usar una API de inferencia local en la empresa, hay que diseñar por separado la autenticación, la lista de permitidos y la baja de equipos. La lista de permitidos indica con quién puede pasar el tráfico. Quién puede usarla para qué trabajo se decide aparte.
Dónde separar la IA de campo y la IA de documentos internos. La decisión de diseño de Cor.Inc.
La IA de campo que funciona junto a cámaras y sensores, y un LLM local que trata documentos internos, cuidan condiciones distintas. La política de Cor.Inc. es separar los entornos de verificación. Separarlos no es en sí una prueba de seguridad.